Gdy masz sprawdzić komputer w biurze, sterownik PLC przy maszynie albo parametry instalacji, nie zawsze możesz być na miejscu. Dostęp zdalny pozwala połączyć się z systemem z innej lokalizacji, ale jego wygoda ma sens tylko wtedy, gdy idzie w parze z kontrolą uprawnień, szyfrowaniem i jasnymi zasadami pracy. Pokażę, jakie rozwiązania sprawdzają się w warsztacie, automatyce i codziennej administracji oraz jak ograniczyć ryzyko awarii lub włamania.
Bezpieczne połączenie zdalne wymaga ograniczeń, nie tylko dobrego programu
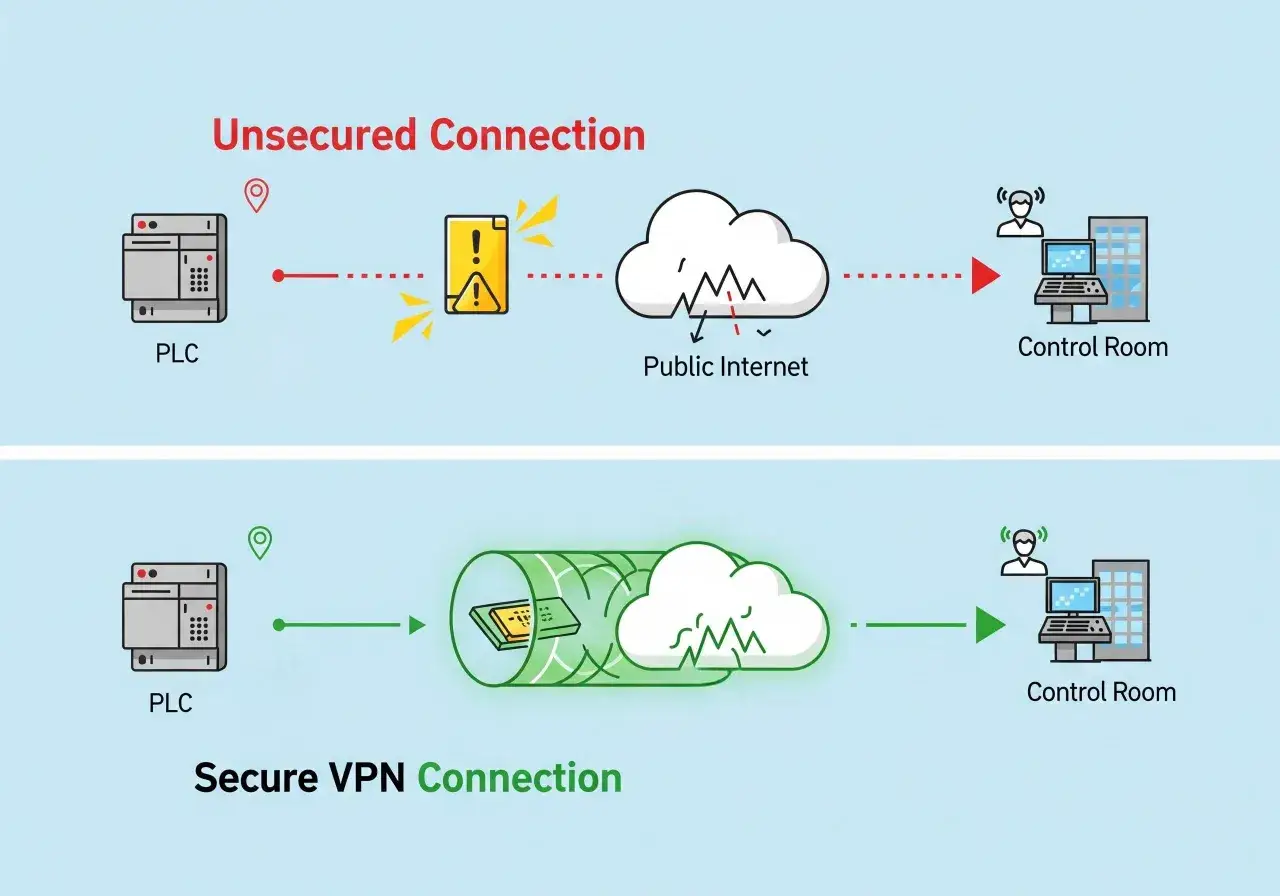
- VPN chroni połączenie z siecią, ale nie zastępuje kontroli użytkowników i uprawnień.
- RDP najlepiej udostępniać przez VPN lub bramę z MFA, nigdy bezpośrednio do internetu.
- W automatyce trzeba oddzielić podgląd od możliwości zmiany programu PLC lub sterowania maszyną.
- Największe znaczenie mają aktualizacje, logi, ograniczony czas sesji i szybkie odbieranie dostępów.
- Przed wdrożeniem należy sprawdzić opóźnienia, stabilność łącza i procedurę awaryjnego odłączenia.
Na czym polega zdalne łączenie się z urządzeniami
Najprościej mówiąc, użytkownik obsługuje komputer, serwer lub urządzenie znajdujące się w innej lokalizacji, tak jakby siedział przy nim lokalnie. Może widzieć pulpit, pobierać pliki, odczytywać parametry albo korzystać z aplikacji, która działa wyłącznie w firmowej sieci. Nie przenosimy jednak całego systemu do internetu, tylko tworzymy kontrolowaną ścieżkę komunikacji.
W praktyce spotykam trzy różne potrzeby. Pierwsza to praca z firmowym komputerem, druga obejmuje administrację serwerem lub urządzeniem sieciowym, a trzecia dotyczy serwisu maszyn, sterowników PLC i systemów SCADA. Każda z nich wymaga innego poziomu dostępu, dlatego udostępnienie wszystkim jednego konta administratora jest rozwiązaniem wygodnym tylko do pierwszej awarii.
Co można zrobić przez takie połączenie
- otworzyć dokumenty i aplikacje znajdujące się na komputerze w biurze,
- zdiagnozować błąd serwera, routera albo systemu monitoringu,
- odczytać alarmy i parametry pracy urządzeń,
- wykonać kopię programu sterownika lub wgrać zatwierdzoną zmianę,
- udzielić serwisantowi czasowego dostępu bez wysyłania go na miejsce.
Największą korzyścią jest krótszy czas reakcji. W przypadku prostej usterki serwisant może rozpocząć diagnozę w ciągu kilku minut, a firma nie ponosi kosztu natychmiastowego dojazdu. Nie oznacza to jednak, że każdą awarię da się usunąć zdalnie. Uszkodzony czujnik, brak zasilania, problem mechaniczny czy zadziałanie zabezpieczenia wymaga obecności osoby na miejscu.
VPN, RDP czy aplikacja serwisowa
Wybór metody zależy od tego, czy potrzebujesz dostępu do całej sieci, jednego komputera, czy konkretnego urządzenia. Ja zaczynam od pytania, co dokładnie ma być dostępne. Im węższy zakres, tym łatwiej ograniczyć skutki błędu lub przejęcia konta.
| Rozwiązanie | Do czego służy | Mocna strona | Ograniczenie |
|---|---|---|---|
| VPN | Połączenie z firmową lub przemysłową siecią | Szyfrowany tunel i dostęp do wielu zasobów | Błędna konfiguracja może otworzyć zbyt szeroki dostęp |
| RDP | Obsługa pulpitu komputera z Windows | Pełna praca na zdalnym stanowisku | Wymaga szczególnej ochrony przed atakami na logowanie |
| SSH | Administracja serwerami i urządzeniami tekstowo | Niskie zużycie pasma i precyzyjna kontrola | Nie zapewnia wygodnego pulpitu graficznego |
| Aplikacja RMM lub serwisowa | Zarządzanie konkretnymi komputerami i urządzeniami | Szybka instalacja, logi i czasowe sesje | Zależność od dostawcy oraz jego mechanizmów uwierzytelniania |
| Bramka dostępu | Pośredniczenie w połączeniach do serwerów i pulpitów | Oddziela użytkownika od systemu wewnętrznego | Wymaga poprawnej konfiguracji i regularnych aktualizacji |
VPN nie jest synonimem bezpieczeństwa. Tworzy zaszyfrowany kanał, ale po zalogowaniu użytkownik może czasem zobaczyć więcej zasobów, niż faktycznie potrzebuje. Dlatego w większej sieci warto stosować segmentację, czyli podział infrastruktury na odseparowane części, na przykład osobno dla biura, serwerów i automatyki.
RDP sprawdza się przy pracy z konkretnym komputerem, lecz nie powinien być wystawiony bezpośrednio na publiczny adres IP. Port 3389 przyciąga skanery i próby logowania, więc lepszym układem jest VPN, Remote Desktop Gateway albo kontrolowana bramka z dodatkowym uwierzytelnieniem. Microsoft również zaleca stosowanie MFA przy ochronie usług pulpitu zdalnego.
Jak zbudować bezpieczne połączenie krok po kroku
Bezpieczeństwo nie zaczyna się od wyboru aplikacji, tylko od określenia, kto ma się łączyć, z jakiego urządzenia i w jakim celu. W małej firmie wystarczy prosta procedura, ale musi być spisana. Pamięć administratora nie jest systemem kontroli dostępu.
- Spisz zasoby. Zdecyduj, czy dostęp obejmuje komputer, serwer, panel HMI, sterownik PLC czy tylko podgląd danych.
- Utwórz osobne konta. Nie używaj wspólnego loginu serwisowego, jeśli możesz przypisać uprawnienia konkretnej osobie.
- Włącz MFA. Drugim składnikiem może być aplikacja uwierzytelniająca, klucz sprzętowy lub inna metoda zatwierdzona w firmie.
- Ogranicz sieć. Zablokuj nieużywane porty i dopuść połączenia tylko z określonych adresów, urządzeń lub grup użytkowników.
- Ustal czas sesji. Dostęp serwisowy może być aktywny wyłącznie w uzgodnionym oknie, na przykład przez 2 godziny.
- Włącz rejestrowanie. Zapisuj logowania, próby odrzucone, zmiany konfiguracji i zakończenie sesji.
- Przetestuj odłączenie. Sprawdź, kto może natychmiast wyłączyć tunel, konto lub urządzenie po wykryciu problemu.
Najczęstszy błąd polega na tym, że firma wdraża MFA tylko do poczty, a pomija VPN, RDP i narzędzia serwisowe. Tymczasem przejęte hasło do zdalnej administracji może otworzyć drogę do znacznie ważniejszych zasobów. Każdy kanał prowadzący do sieci wewnętrznej powinien mieć własną kontrolę dostępu, nawet jeśli korzysta z tego samego katalogu użytkowników.
Parametry techniczne, które naprawdę mają znaczenie
Do obsługi terminala tekstowego lub prostego panelu nie potrzeba szybkiego łącza. Przy pulpicie graficznym komfort zależy bardziej od opóźnienia niż od samej prędkości. Orientacyjnie poniżej 50 ms zapewnia bardzo płynną pracę, a przy opóźnieniach rzędu 100-150 ms nadal można administrować systemem, choć reakcja przycisków będzie wyraźnie późniejsza.
Przy połączeniu komórkowym warto liczyć się z chwilowymi przerwami i zmianą adresu IP. W takich miejscach dobrze sprawdza się router z automatycznym przełączaniem między łączem podstawowym i zapasowym. Nie zastąpi to lokalnego sterowania, ale może skrócić przerwę w diagnostyce do kilku minut.
Do transferu programu PLC lub kopii konfiguracji nie potrzebujesz dużej przepustowości, ale potrzebujesz pewności, że plik dotarł poprawnie. Stosuję kopie z datą, numerem wersji i opisem zmiany. Dzięki temu można szybko wrócić do poprzedniej konfiguracji, zamiast zgadywać, co zostało zmienione podczas ostatniej sesji.
Zdalna obsługa maszyn i automatyki
W warsztacie lub zakładzie produkcyjnym zdalne połączenie powinno zaczynać się od rozdzielenia odczytu od sterowania. Operator może potrzebować jedynie podglądu temperatury, alarmów i liczników, podczas gdy programista ma czasowo uzyskać możliwość edycji programu. Te dwa poziomy nie powinny być dostępne z tego samego konta.
Podgląd parametrów i diagnostyka
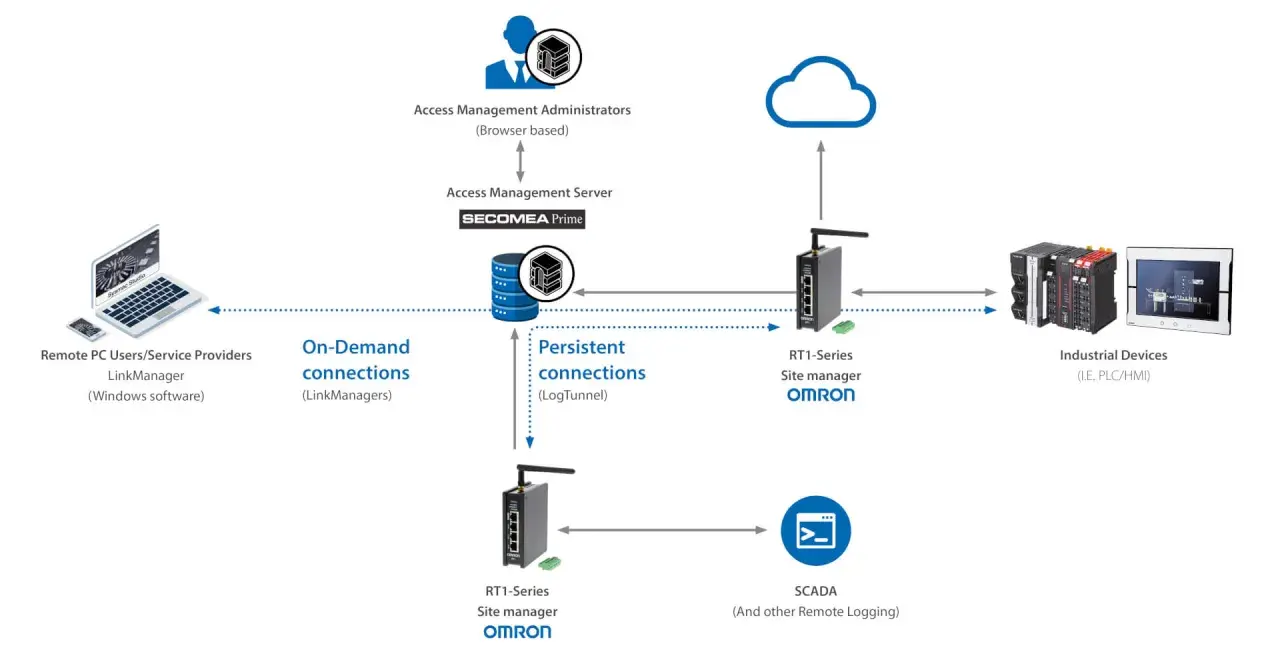
Najbezpieczniejszym zastosowaniem jest odczyt danych z HMI, SCADA lub serwera rejestrującego. Serwisant widzi stan wejść, wyjść, alarmów i zmiennych procesowych, ale nie może wymusić wyjścia ani zmienić logiki sterownika. Taki model często wystarcza do ustalenia, czy problem dotyczy programu, komunikacji, czujnika czy samej maszyny.
Przy diagnostyce zwracam uwagę na jakość danych. Jeśli system pokazuje wartości sprzed kilku minut, zdalny operator może wyciągnąć błędne wnioski. Trzeba sprawdzić znaczniki czasu, synchronizację zegarów i to, czy połączenie nie gubi pakietów podczas obciążenia sieci.
Przeczytaj również: Przełącznik L3 - Jak działa i kiedy go używać w sieci?
Zmiana programu PLC i sterowanie
Możliwość modyfikacji programu powinna być uruchamiana tylko na czas konkretnego zadania. Przed zmianą należy wykonać kopię programu, zapisać aktualne nastawy i uzgodnić z operatorem, kiedy maszyna może zostać zatrzymana. Zdalne wgranie programu nie może omijać procedur bezpieczeństwa, blokad ani zasad odłączania energii.
Szczególną ostrożność zachowuję przy wymuszaniu wejść i wyjść. Taka funkcja bywa potrzebna podczas testów, ale w działającej instalacji może uruchomić siłownik, napęd lub zawór bez oczekiwanego działania reszty układu. Dlatego sterowanie zdalne powinno mieć lokalne potwierdzenie, ograniczenie uprawnień i osobę na miejscu, która widzi rzeczywisty stan maszyny.
W sieciach OT, czyli sieciach technologicznych obsługujących proces przemysłowy, nie kopiowałbym bezpośrednio modelu z biurowego IT. Często lepszy jest serwer pośredni, osobna strefa dla automatyki i dostęp tylko do wybranych urządzeń. CERT Polska zwraca uwagę, że publicznie dostępne usługi zdalne, w tym RDP, są wykorzystywane jako punkt wejścia do ataków, dlatego automatyka nie powinna być wystawiana do internetu bez dodatkowych warstw ochrony.
Błędy, które psują bezpieczeństwo i wygodę
Najbardziej ryzykowne konfiguracje zwykle nie wynikają z braku drogiego sprzętu, lecz z kilku prostych zaniedbań. Pierwszym jest stałe konto administratora dla zewnętrznego serwisu. Jeśli współpraca się kończy albo hasło wycieknie, nikt nie ma pewności, kto nadal może się zalogować.
- pozostawienie aktywnego konta po zakończeniu serwisu,
- udostępnienie RDP bez VPN lub bramy pośredniej,
- brak MFA przy dostępie do VPN i narzędzi administracyjnych,
- używanie jednego hasła na routerze, serwerze i sterowniku,
- brak kopii programu PLC przed zmianą,
- brak logów i informacji o tym, kto wykonał modyfikację,
- instalowanie przypadkowych programów do zdalnego pulpitu bez polityki aktualizacji.
Drugim problemem jest brak planu na sytuację, w której połączenie zerwie się w trakcie operacji. Przy zwykłej administracji może to oznaczać tylko konieczność ponownego logowania. Przy aktualizacji sterownika lub firmware'u może skończyć się zatrzymaniem urządzenia. Każda ryzykowna operacja powinna mieć procedurę powrotu, lokalny kontakt i możliwość przywrócenia poprzedniej wersji.
Nie przeceniałbym też samego szyfrowania. Nawet dobrze szyfrowany kanał nie pomoże, gdy komputer serwisanta jest zainfekowany, konto ma zbyt duże uprawnienia albo urządzenie docelowe nie otrzymuje aktualizacji. Dlatego patrzę na całość: tożsamość użytkownika, stan jego urządzenia, zakres dostępu, zachowanie podczas sesji i możliwość audytu.
Jak dobrać rozwiązanie do konkretnego zastosowania
Dla jednej osoby, która chce dostać się do domowego komputera, wystarczy aplikacja z szyfrowaną sesją i silnym uwierzytelnieniem. Dla kilku pracowników korzystających z serwerów firmowych lepiej zbudować VPN z MFA i osobnymi rolami. Zakład produkcyjny potrzebuje dodatkowo segmentacji sieci, bramy serwisowej, rejestracji działań i jasnego podziału między podglądem a sterowaniem.
| Potrzeba | Rozsądny wybór | Minimalne zabezpieczenia |
|---|---|---|
| Praca na firmowym komputerze | VPN plus RDP lub brama pulpitu | MFA, osobne konto, blokada bezpośredniego RDP z internetu |
| Administracja serwerem Linux | SSH przez VPN lub bastion | Klucze zamiast samego hasła, ograniczenie adresów, logi |
| Serwis PLC i HMI | Brama w wydzielonej strefie OT | Dostęp czasowy, kopia programu, operator na miejscu |
| Podgląd instalacji | VPN lub aplikacja z rolą tylko do odczytu | Brak praw zapisu, szyfrowanie, monitoring sesji |
Jeżeli rozwiązanie ma działać tylko okazjonalnie, nie ma sensu utrzymywać szeroko otwartego kanału przez cały rok. Wygodniejszy i bezpieczniejszy bywa dostęp uruchamiany na żądanie, z automatycznym wygaśnięciem po zakończeniu prac. W większej firmie sprawdza się także podejście Zero Trust, w którym każde połączenie jest oceniane osobno, zamiast zakładać, że użytkownik jest godny zaufania tylko dlatego, że wszedł do VPN.
Najlepszy dostęp zdalny zaczyna się od dobrze ustawionych granic
Dobre rozwiązanie nie musi być skomplikowane, ale powinno odpowiadać na cztery pytania: kto się łączy, do czego, na jak długo i co zostaje zapisane. Jeśli nie potrafisz na nie odpowiedzieć, konfiguracja prawdopodobnie daje zbyt szerokie uprawnienia.
W małej firmie zacząłbym od MFA, osobnych kont, VPN-u, kopii konfiguracji i regularnego przeglądu aktywnych dostępów. W automatyce dodałbym wydzieloną sieć, bramę serwisową, tryb tylko do odczytu oraz obowiązek potwierdzenia każdej zmiany przez osobę na miejscu.
Największą wartość daje nie samo zdalne sterowanie, lecz krótsza diagnoza bez utraty kontroli nad urządzeniem. Gdy połączenie jest ograniczone, monitorowane i łatwe do odcięcia, staje się praktycznym narzędziem pracy, a nie dodatkowym wejściem do całej infrastruktury.